集群名称
| CPU
| 内存
| 磁盘
| 网卡
| HBA卡
|
虚拟化集群
(6台)
| 保持原配置
| 保持原配置
| 保持原配置
| 新增一块双端口10GB网卡
| 保持原配置
|
2.2
物理网络架构设计
以太网络架构设计包含数据中心内部网络和数据中心边缘网络两个部分,本方案应用网络虚拟化技术,并对网络进行重新规划设计,下面将详细说明数据中心网络架构设计方案;
网络设计原则:
1、
所有网络设备、服务器网卡和连接采用冗余架构,任意设备或链路故障不影响业务使用;
2、
每台虚拟化服务配置万兆接口用于南北流量访问(外部访问业务系统);
3、
虚拟化服务器连接网络采用VLAN隔离,上联端口启用Trunk;
4、
连接虚拟化服务器的物理交换机MTU调整为1600;
5、
全网启用动态路由协议(推荐OSPF),以适应虚拟化网络创建;
6、
网络功能减少对单一设备提供商的功能依赖,构建通用化网络架构。
注意:由于不了解现有物理网络架构,此处暂不详细描述。
虚拟化平台网络功能分为“管理网络”、“vMotion网络”、和“VM网络”几种类型,每种类型网络通过两块物理网卡与两台物理交换机连接,实现物理链路冗余和带宽扩展;
2.3
虚拟网络隔离架构设计
在虚拟化环境中,我们即希望能够充分利用服务器资源,又要求满足不同业务安全隔离需求,例如大连教育局现有的招生和考试系统就要求必须具备与其它业务系统完全隔离的环境;同时为保证招生和考试系统的高并发需求,应避免Web服务器、应用服务器和数据库服务器之间产生发夹流量;
本方案利用网络虚拟化软件重新设计虚拟机网络,在原有的物理VLAN网络之上构建全新的VXLAN网络,为每套业务系统创建独立隔离网络,如多层应用架构,每个应用也具备独立网络,这样可以实现每套业务系统均具备最小广播域,避免大VLAN范围造成的广播风暴风险;同时利用网络虚拟化平台的分布式路由功能,实现流量的最短路径,提高访问效率;最后再结合边界网关服务实现客户端到服务器端的网络访问控制;再结合分布式防火墙实现单业务系统内部之间的访问控制;
利用网络虚拟化平台的分布式逻辑交换机和分布式逻辑路由器组件可以实现以下目标:
·
物理设备无关,创建网络无需配置物理交换机和路由器
·
分布式架构,具备高可靠性
·
VXLAN提供1600万个隔离子网,满足细粒度隔离需求
·
VXLAN采用非广播模式,降低网络压力
·
分布式逻辑路由器实现最短路径,节约核心网络资源
·
支持双活数据中心架构,业务不中断情况下在不同网络中移动
·
为招生考试系统提供最佳隔离网络和安全防护
下图展示多层应用的隔离网络架构
图示2:三层应用采用虚拟化网络架构
2.4
虚拟网络防火墙架构设计
在传统的虚拟化环境中,虚拟机的网络安全问题是最难解决的,因为同主机,同网段虚拟机的网络通讯是通过虚拟机交换机,物理防火墙根本起不到任何作用;为保证业务网络安全性,针对三层应用(数据库、应用、Web)架构,最佳网络防护方式是用户仅需要访问Web服务器,Web服务器仅需要访问应用服务器,应用服务器仅需要访问数据库服务器,如果通过物理防火墙实现,不仅策略复杂,还需要为每层应用都创建一个独立VLAN,在传统架构下几乎无法实现;同时传统防火墙策略基于IP地址进行识别,如果虚拟机修改IP地址,防火墙策略也随之失效,这会带来很大安全风险;
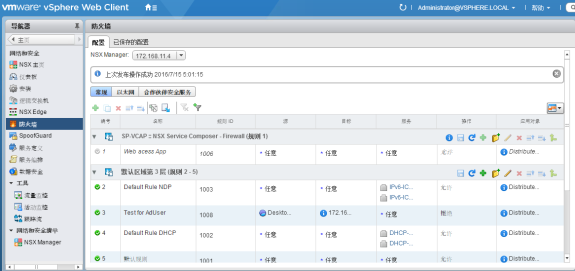
为解决以上问题,提高重要业务系统的安全防护能力,本方案利用网络虚拟化软件的分布式防火墙组件为XXXXXX数据中心提供最高级别的安全防护,由于分布式防火墙组件嵌入到服务器虚拟化软件内核,所以只要运行在虚拟化平台上的虚拟机,就可以获得安全防护,分布式防火墙具备以下特性:
·
分布式架构,不存在单点故障
·
分布式策略下发,仅将与虚拟机相关策略下发到虚拟机,最高过滤效率
·
防火墙策略直接下发到虚拟机网卡,拒绝流量不经过任何网络设备,减少网络流量
·
防火墙策略源和目标对象增加支持“集群”、“资源池”、“虚拟机名”、“虚拟网络”、“登录用户”等,可实现自动安全策略应用,保证修改IP/MAC地址也不影响安全策略执行
·
防火墙策略支持自动跟随,无论虚拟机移动到哪,策略自动跟随
·
防火墙策略集中管理

图示3:分布式防火墙策略
2.5
虚拟网络监控架构设计
网络虚拟化平台与vSphere深度集成,内置智能网络流量监控和分析功能,可帮助网络管理员深入分析网络数据包情况和网络流量分布情况,同时也可快速排查网络故障;
流量分析提供基于协议、基于服务的数据中心流量分析,当发现异常流量,可以快速添加防火墙策略阻断流量,优化流量;
图示4:基于服务的流量分析
网络虚拟化平台还提供针对虚拟机网卡的实时流量分析,网络管理员实时查看业务服务器实时流量,该试图下可以清晰看到新建会话,过期会话和关闭会话;
图示5:实时网络流量分析
2.6
虚拟网络日志监控设计
为提高网络访问安全审计能力,本方案设计集中日志收集和分析平台,网络虚拟化平台与集中日志分析平台进行集成,将网络虚拟化平台日志、边界网关日志、防火墙策略日志、负载均衡日志、服务器虚拟化平台日志和操作系统日志统一集中到日志平台中,透过可视化页面,快速分析所有网络日志和安全日志,快速解决网络相关问题。
图示6:集中日志分析平台-摘要
图示7:集中日志分析平台-日志查询
2.7
外部访问架构设计
外部访问是指来自业务客户端的访问流量,本方案设计的南北流量通过边界网关(NSX EDGE),边界网关提供非常丰富的网络功能,包括防火墙、地址转换、负载均衡等,透过边界网关实现业务访问的安全防护;外部访问可以通过路由和NAT两种方式;客户端仅允许访问Web服务器。
由于网络虚拟化软件和服务器虚拟化软件支持API调度,可使用外部程序调度虚拟化和虚拟网络功能,例如定时开启和关闭招生、考试系统的访问,根据业务负载情况自动增加Web节点,满足高并发需求等等。
在解决网络层面的安全防护后,还需要从应用层面上解决漏洞渗透和网页篡改等安全问题,推荐使用原有的WAF防火墙,以路由模式架设到网络中,外部访问WAF防火墙地址,经过过滤后再转发到后台Web服务器。
2.8
应用负载均衡架构设计
为满足重点业务系统高连续性和高负载需求,本方案设计利用网络虚拟化平台中的边界网络组建实现业务负载均衡,该方案具备以下特点:
·
无限负载均衡设备数量
·
负载均衡提供HA架构
·
支持LDAP、FTP、HTTP、HTTPS、TCP、UDP等协议
·
支持多种负载均衡算法
·
L7层策略操纵
·
支持100万并发会话和9Gbps网络吞吐
·
部署快速、简单
·
集中在统一管理界面中
如下图所示,网络虚拟化平台支持通过串联和旁路两种模式提供负载均衡,可以灵活支持各种业务架构。
图示8:网络负载均衡架构